

Communiqué de SQS
BS 15000-1:2002 / ISO 20000:2005 Certification système de management de services IT sur la base de ISO/IEC20000-1:2005
OIN 20000-1:2005 a été libérée en décembre 2005 et remplace BS 15000-1!
Qu’est-ce que le produit offre?
- garantir la mise en œuvre du principe Best Practice-ITIL reconnu mondialement,
- le développement de relations honnêtes avec les clients, les partenaires, les organismes publics ainsi qu’avec les bailleurs de fonds et les actionnaires,
- la mise en œuvre et le développement d’un système de management pour garantir des services IT-Business appropriés et constants,
- le contrôle efficace et l’amélioration permanente de l’ensemble des prestations dans le Service Management IT,
- fixer un cadre pour garantir des services IT-Business appropriés et constants,
- le contrôle efficace et l’amélioration permanente des services IT-Business,
- le support pour l’assurance du respect des bases légales et contractuelles,
- la mise en œuvre de méthodes globales.
Groupes cibles
Toutes les entreprises et tous les organismes,
- qui fournissent des prestations de services IT internes ou externes,
- qui dépendent de systèmes IT dans le cadre de leurs activités commerciales,
- qui veulent systématiser leur management de services IT et le préparer pour l’avenir.
Avantages pour les clients
- services IT-Business reproductifs comme facteur clé de succès de l’entreprise,
- gestion systématique des procès de service de Management-IT,
- amélioration permanente des services Management-IT.
Validité du certificat
Temporelle: 3 ans
Géographique: international
Possibilités de combinaison
BS 7799-2:2002 / ISO 27001:2005 Certification de systèmes de management de la sécurité del’information
OIN 27001:2005 a été libéréeen octobre 2005 et remplace BS 7799-2:2002!
Objectifs du produit
- Assurer de manière appropriée et durable la disponibilité, la confidentialité et l’intégrité des informations.
- Mise en œuvre systématique de la politique de sécurité de l’information.
- Gestion du risque à l’échelle de l’entreprise concernant les informations et les valeurs associées.
- Surveillance efficace et amélioration continue de la sécurité de l’information.
- Respecter les bases légales et contractuelles.
- Mise en œuvre de méthodes globales (pas seulement techniques).
- Promotion de la confiance dans les contacts avec les clients et les organisations publiques, ainsi que dans le domaine du commerce électronique.
Public cible
Prestataires de services informatiques (internes ou externe de l’entreprise).
A toute entité qui ne souhaite pas laisser au hasard la sécurité del’information.
Avantages pour les clients
- Prise de conscience du risque du domaine de la sécurité de l’information, gestion intégrée du risque.
- Sécurité de l’information comme facteur clé de succès de l’entreprise.
- Gestion systématique de la sécurité de l’information.
- Amélioration continue de la sécurité de l’information.
- Assurer la confidentialité, la disponibilité et l’intégrité de toutes les données. Promouvoir ainsi un niveau élevé de la confiance des clients et une utilité élevée des prestations fournies.
Validité du certificat
Temporelle : 3 ans
Géographique: Internationale
Possibilités de combinaison
Messaging : quand l’exigence de qualité conduit au rapprochement de Docoon et Vega Services
La qualité, premier critère de choix dans les communications critiques Dans de nombreux secteurs, les communications numériques constituent un maillon essentiel des processus métier. Notifications bancaires, confirmations de transactions, alertes, communications clients ou échanges administratifs : la bonne transmission d’un message peut conditionner la continuité d’une activité, la qualité de la relation client et, parfois, […]
Mois de la Qualité 2026 : l’IA et le facteur humain au cœur des transformations
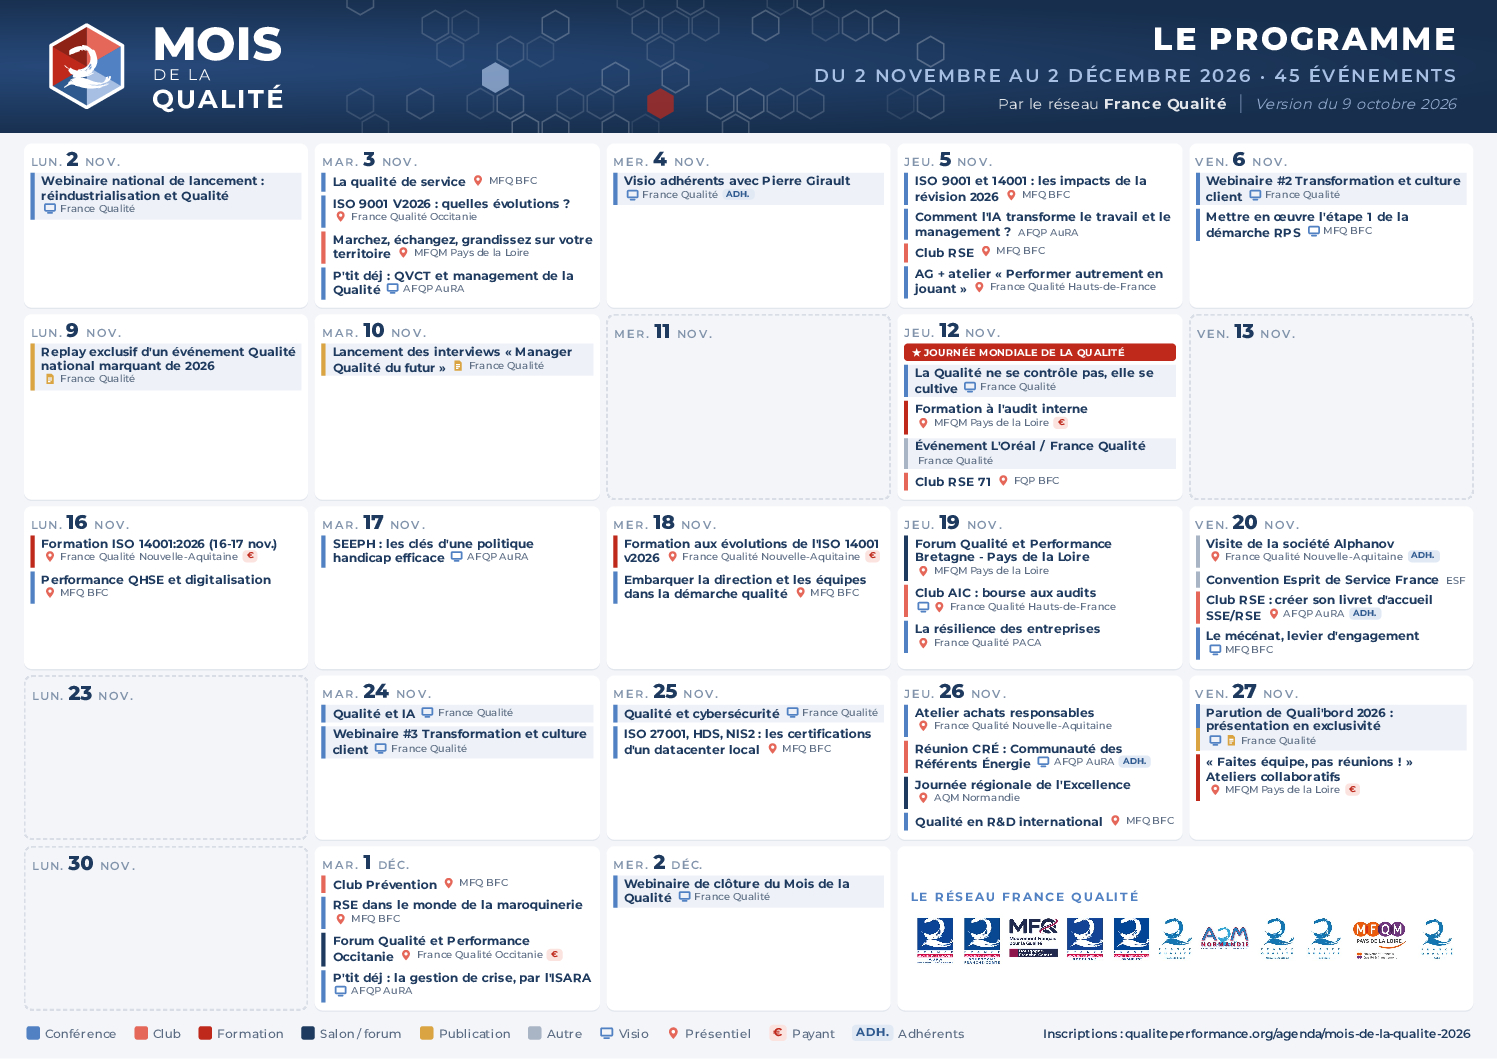
La qualité face aux transformations des entreprises La qualité en entreprise ne se limite plus au contrôle de la conformité des produits ou à la mise en œuvre de procédures. Elle intervient également dans le management des équipes, la maîtrise des risques, la transformation numérique et l’amélioration de la performance opérationnelle. Le programme du Mois […]
Qualité du management : ce que La Fontaine nous apprend encore sur la performance des organisations
Quand la qualité ne dépend plus seulement des processus Les démarches qualité ont depuis longtemps dépassé la seule conformité documentaire. Dans les organisations, la robustesse d’un système repose aussi sur la manière dont les équipes s’approprient les règles, remontent les écarts, arbitrent, coopèrent et prennent des décisions. C’est précisément sur ce terrain que l’approche de […]