

Management de la sécurité des informations : Esker certifié ISO 27001:2013
Esker, l’un des principaux éditeurs mondiaux de solutions de dématérialisation de documents de gestion, reçoit la certification ISO 27001:2013 (ISO 27001) pour son système de management de la sécurité d’information (SMSI) par la société d’audit indépendante A-lign. Internationalement reconnue, la norme ISO 27001 permet de certifier la capacité d’Esker à protéger ses données ainsi que celles de ses clients.
Avec cette certification, Esker est en mesure de démontrer sa capacité à mettre en place des mesures et contre-mesures de sécurité protégeant le service Esker on Demand contre tout accès non autorisé. La sécurité des données de l’entreprise est également assurée et contrôlée en continu grâce à un service informatique conscient et averti.
La certification ISO 27001 est indispensable pour garantir la surveillance, le contrôle, le maintien et l’amélioration du système SMSI d’une entreprise. C’est également, pour les clients ou fournisseurs existants et potentiels, un gage de fiabilité des processus de sécurité mis en place et de la sécurisation des données échangées avec l’entreprise.
La sécurisation des informations, et notamment la certification ISO 27001, donne ainsi aux partenaires et clients de l’entreprise une plus grande confiance dans la manière dont ils interagissent avec elle. Parmi les nombreux bénéfices clients observés, nous pouvons citer :
– Les risques de sécurité hiérarchisés et gérés de manière optimale ;
– Les bonnes pratiques en matière de sécurité mises en oeuvre conjointement avec une approche planifiée de la gestion des risques, de la gouvernance et de la conformité ;
– Un cadre des responsabilités commerciales, contractuelles et légales défini.
« La certification ISO 27001 confirme l’engagement permanent d’Esker dans la sécurisation de ses données et ce, à tous les niveaux. Esker est ainsi en mesure d’assurer à ses clients et partenaires un environnement de travail et d’échange fiable et sécurisé à travers le monde. » – Jean-Michel Bérard, Président du Directoire d’Esker.
La famille de normes ISO 27000 aide les organisations à assurer la sécurité de leurs informations.
Ces normes facilitent le management de la sécurité des informations, notamment les données financières, les documents soumis à la propriété intellectuelle, les informations relatives au personnel ou les données confiées aux entreprises par des tiers.
ISO/IEC 27001, qui expose les exigences relatives aux systèmes de management de la sécurité des informations (SMSI), requiert qu’une entreprise examine régulièrement les risques en matière de sécurité de l’information, en tenant compte des menaces, de la vulnérabilité et des impacts, et réalise une suite complète de contrôles de sécurité de l’information pour répondre aux risques jugés inacceptables. La norme ISO 27001 préconise une méthodologie de « plan-do-check-act » pour favoriser l’amélioration en continue.
Esker est un des principaux éditeurs mondiaux de solutions de dématérialisation des documents en mode Cloud.
Parce que l’utilisation du papier pénalise encore trop les entreprises, Esker leur permet de dématérialiser leurs processus de gestion afin d’en améliorer l’efficacité et la visibilité et d’en réduire le coût (commandes d’achats, factures fournisseurs, commandes clients, factures clients, réclamations clients, recouvrement).
Source : https://www.esker.fr
Messaging : quand l’exigence de qualité conduit au rapprochement de Docoon et Vega Services
La qualité, premier critère de choix dans les communications critiques Dans de nombreux secteurs, les communications numériques constituent un maillon essentiel des processus métier. Notifications bancaires, confirmations de transactions, alertes, communications clients ou échanges administratifs : la bonne transmission d’un message peut conditionner la continuité d’une activité, la qualité de la relation client et, parfois, […]
Mois de la Qualité 2026 : l’IA et le facteur humain au cœur des transformations
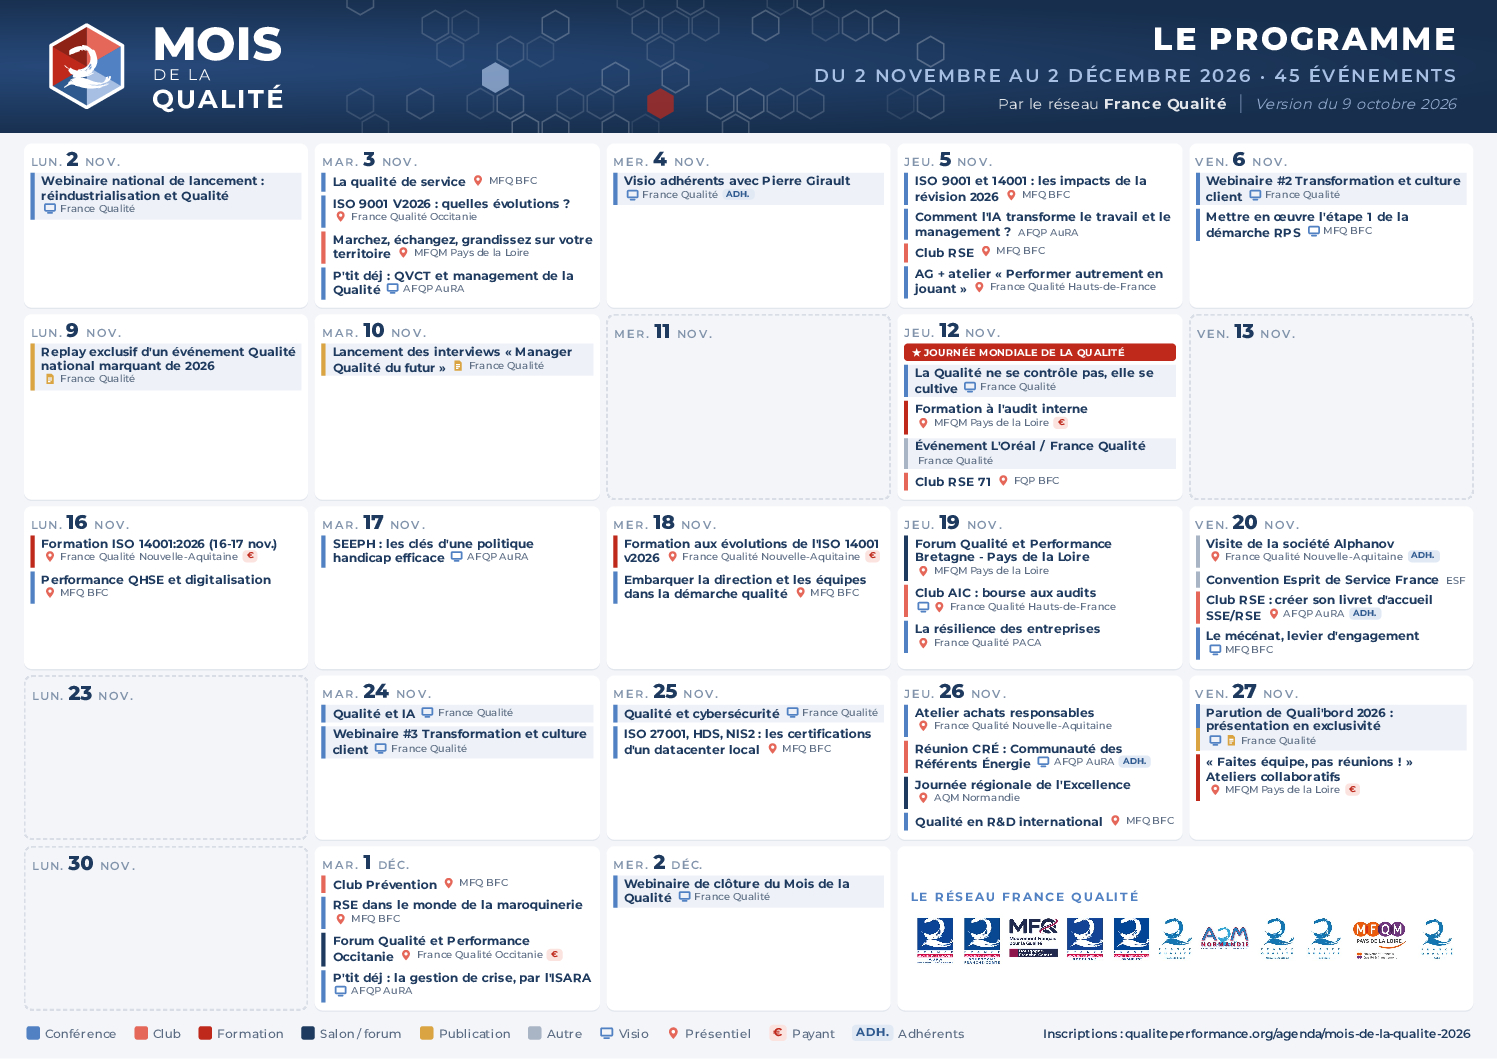
La qualité face aux transformations des entreprises La qualité en entreprise ne se limite plus au contrôle de la conformité des produits ou à la mise en œuvre de procédures. Elle intervient également dans le management des équipes, la maîtrise des risques, la transformation numérique et l’amélioration de la performance opérationnelle. Le programme du Mois […]
Qualité du management : ce que La Fontaine nous apprend encore sur la performance des organisations
Quand la qualité ne dépend plus seulement des processus Les démarches qualité ont depuis longtemps dépassé la seule conformité documentaire. Dans les organisations, la robustesse d’un système repose aussi sur la manière dont les équipes s’approprient les règles, remontent les écarts, arbitrent, coopèrent et prennent des décisions. C’est précisément sur ce terrain que l’approche de […]