

Sur le Web, éphémère rime avec délétère
Les chercheurs de Blue Coat (www.bluecoat.com) ont analysé plus de 660 millions noms de serveurs uniques ayant fait l’objet de requêtes de la part de 75 millions d’utilisateurs dans le monde sur une période de 90 jours. Ils ont découvert que 71 % de ces serveurs, soit 470 millions, étaient en réalité des « merveilles éphémères », des sites n’existant que pour un jour.
Bien que la majorité de ces merveilles éphémères « One-Day Wonders » soit essentielles au partage et à la diffusion de contenu sur Internet, leur quantité phénoménale sert également de couverture aux activités malveillantes, y compris à des communications vers des systèmes infectés. Le rapport « Merveilles éphémères : comment du code malveillant se dissimule derrière des sites Internet temporaires » détaille la nature et les activités de ces adresses apparaissant et disparaissant rapidement du Web, permettant ainsi de mieux comprendre les problématiques de sécurité qu’ils représentent pour les entreprises.
« Bien que la plupart de ces sites éphémères soient inoffensifs et indispensables à des activités légitimes sur Internet, leur quantité faramineuse crée un environnement parfait pour des activités malveillantes, » explique Tim van der Horst, chercheur en chef spécialisé dans les menaces chez Blue Coat Systems. « La création et la suppression rapides de nouveaux sites inconnus déstabilise beaucoup de systèmes de sécurité actuels. Il est essentiel de comprendre ce que sont ces sites et comment ils sont utilisés afin de mieux assurer la sécurité des systèmes d’information. »
Les cybercriminels apprécient particulièrement les sites éphémères car les domaines dynamiques sont plus difficiles à bloquer pour les solutions de sécurité que les domaines statiques. Ils submergent les solutions de sécurité en générant un volume de domaines important, les cybercriminels augmentent ainsi leurs chances de passer au travers des systèmes de sécurité.
En associant les sites éphémères au chiffrement et à l’exécution de code malveillant entrant ou au vol de données sortantes sécurisées à l’aide du protocole SSL, les cybercriminels peuvent rendre leurs attaques invisibles.
Messaging : quand l’exigence de qualité conduit au rapprochement de Docoon et Vega Services
La qualité, premier critère de choix dans les communications critiques Dans de nombreux secteurs, les communications numériques constituent un maillon essentiel des processus métier. Notifications bancaires, confirmations de transactions, alertes, communications clients ou échanges administratifs : la bonne transmission d’un message peut conditionner la continuité d’une activité, la qualité de la relation client et, parfois, […]
Mois de la Qualité 2026 : l’IA et le facteur humain au cœur des transformations
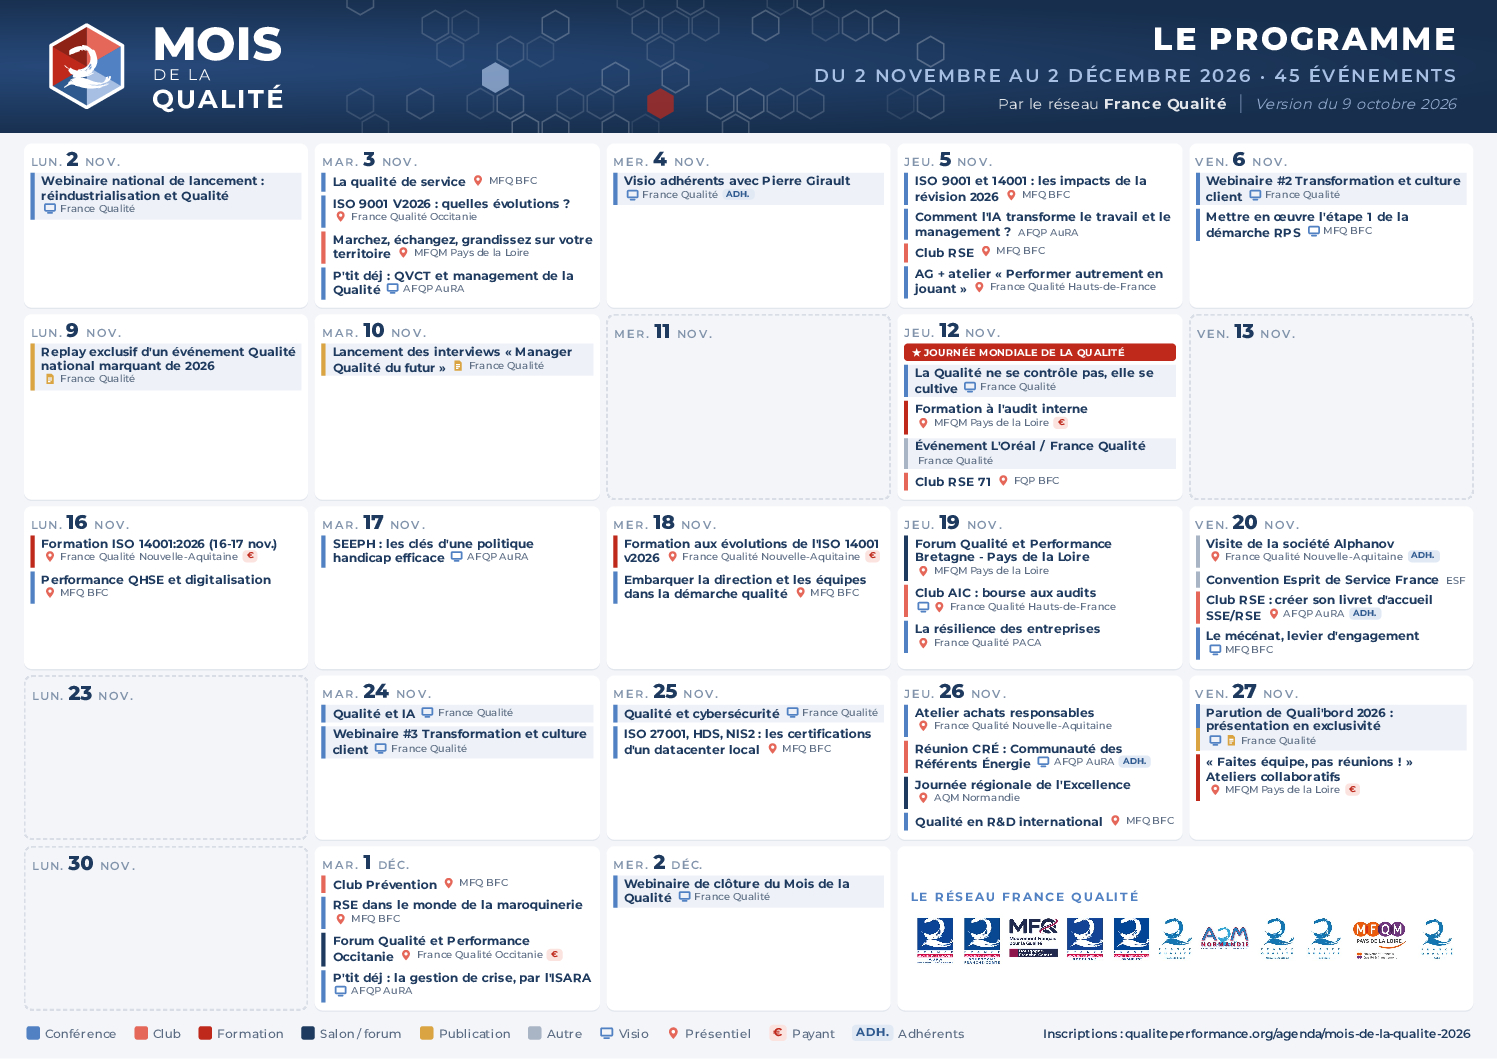
La qualité face aux transformations des entreprises La qualité en entreprise ne se limite plus au contrôle de la conformité des produits ou à la mise en œuvre de procédures. Elle intervient également dans le management des équipes, la maîtrise des risques, la transformation numérique et l’amélioration de la performance opérationnelle. Le programme du Mois […]
Qualité du management : ce que La Fontaine nous apprend encore sur la performance des organisations
Quand la qualité ne dépend plus seulement des processus Les démarches qualité ont depuis longtemps dépassé la seule conformité documentaire. Dans les organisations, la robustesse d’un système repose aussi sur la manière dont les équipes s’approprient les règles, remontent les écarts, arbitrent, coopèrent et prennent des décisions. C’est précisément sur ce terrain que l’approche de […]